复杂计算机网络设计 外网、内网与智能化设备网的组网策略
随着企业数字化转型的深入,计算机网络已从单一的办公互联演变为支撑业务、生产、安防等多维度的复杂系统。尤其当各类智能化设备(如IP摄像头、传感器、工业机器人、智能楼宇终端)大量接入时,如何科学地设计外网、内网及智能化设备网之间的组网架构,成为保障网络安全、稳定与高效运行的核心课题。本文将从网络分层设计原则出发,分别阐述三张网络的组网方式及智能化设备网络的特殊考量。
一、复杂网络设计的核心原则
在设计任何大型网络之前,需确立几个基本原则:
- 分层架构:采用核心层、汇聚层、接入层三层模型,或“叶脊”(Spine-Leaf)架构,实现高吞吐、低延迟与易扩展。
- 模块化:按功能或地域划分模块(如园区、数据中心、分支),各模块内部高内聚,模块之间松耦合。
- 安全域划分:不同信任级别的网络区域之间必须隔离,并通过防火墙、访问控制列表(ACL)等手段实施最小权限策略。
- 冗余与高可用:关键节点、链路、设备均须冗余部署,采用VRRP、堆叠、链路聚合等技术避免单点故障。
- 可管理性:统一IP地址规划、VLAN划分、路由域设计,并部署网管系统实现可视化监控。
基于以上原则,可清晰地将网络划分为外网(互联网接入区)、内网(办公与业务内网)以及智能化设备网(IoT/OT网络),三者逻辑隔离、按需互通。
二、外网组网设计:边界与访问控制
外网通常指企业连接互联网的区域,其设计要点包括:
- 多运营商接入与链路冗余:通过不同物理路径接入至少两家ISP,采用BGP或策略路由实现负载分担与故障切换。
- 安全边界:部署下一代防火墙(NGFW)、入侵防御系统(IPS)、DDoS防护设备,并设置DMZ区用于对外发布服务(如Web、邮件服务器)。
- 地址转换与访问策略:使用NAT实现内网地址隐藏,对外仅暴露必要端口;所有入站流量须经严格过滤,出站流量可审计和控制。
- VPN接入:为移动办公和分支互联提供SSL VPN或IPsec VPN,确保远程访问的安全性。
外网的核心目标是“有限暴露、强健防护、稳定出口”。
三、内网组网设计:办公与业务承载
内网承载企业日常办公、内部应用及数据中心业务,其组网通常包括:
- 园区网:采用三层架构。核心层部署高性能交换机,汇聚层实现VLAN终结与策略控制,接入层提供千兆/万兆到桌面。按部门或楼层划分VLAN,通过ACL限制横向访问。
- 数据中心网:推荐叶脊架构,服务器接入叶交换机,叶交换机全互联至脊交换机,实现任意两点间等距低延迟。通过VXLAN实现租户隔离与跨物理位置的大二层扩展。
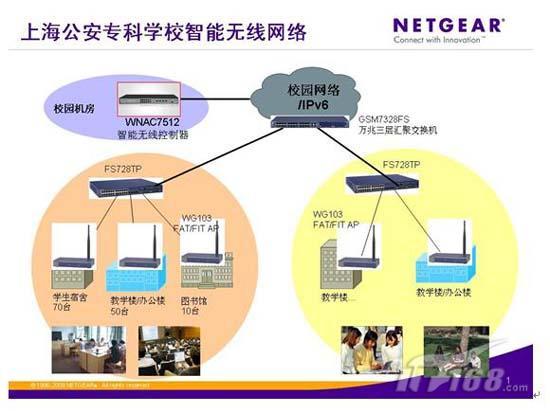
- 无线网:部署独立WLAN控制器或云管理AP,为员工和访客提供不同SSID,并映射至不同VLAN,实施差异化准入策略(如802.1X认证)。
内网安全依赖于防火墙、终端检测响应(EDR)及网络准入控制(NAC),同时需与智能化设备网进行逻辑隔离。
四、智能化设备网组网:专用隔离与边缘智能
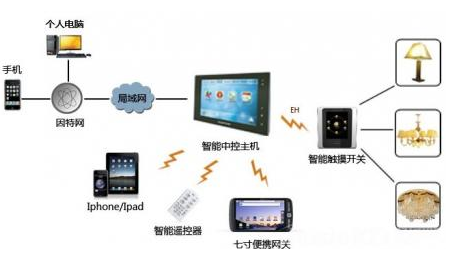
智能化设备网(也称为物联网或 OT 网络)包含视频监控、门禁、环境传感、生产控制等终端。这些设备往往计算能力弱、协议多样、安全更新困难,因此组网须特殊设计:
- 物理或逻辑隔离:强烈建议智能化设备网独立组网,甚至使用独立的物理交换机与布线。若需复用物理链路,则必须通过VLAN、VRF或VXLAN严格隔离。
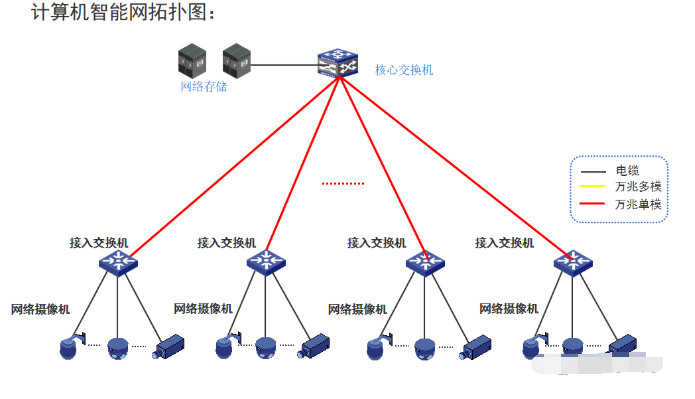
- 分层汇聚与边缘计算:在接入层可采用PoE交换机直接为IP摄像头、AP供电;在汇聚层部署边缘计算网关,完成本地协议适配(如Modbus、BACnet转IP)、数据预处理与实时响应,减少对核心网的依赖。
- 专用IP地址规划:为智能化设备分配独立子网,避免与内网地址冲突。可部署DHCP Snooping与动态ARP检测,防止私接与欺骗。
- 协议与准入控制:支持MQTT、CoAP等物联网协议,并通过NAC识别设备类型,仅允许授权设备入网。对于工业控制设备,可采用白名单机制严格限制通信对象与端口。
- 安全监测与流量分析:部署物联网安全网关或流量探针,建立设备行为基线,及时告警异常流量(如摄像头向外网发起连接)。
- 云端/远程管理:若设备需与云平台通信,建议通过安全代理或专线接入,避免设备直接暴露于互联网。
智能化设备网的核心诉求是“隔离、可管、可控、可扩展”,同时兼顾实时性与安全性。
五、三网融合与互通策略
外网、内网、智能化设备网并非完全孤立,合理的互通策略至关重要:
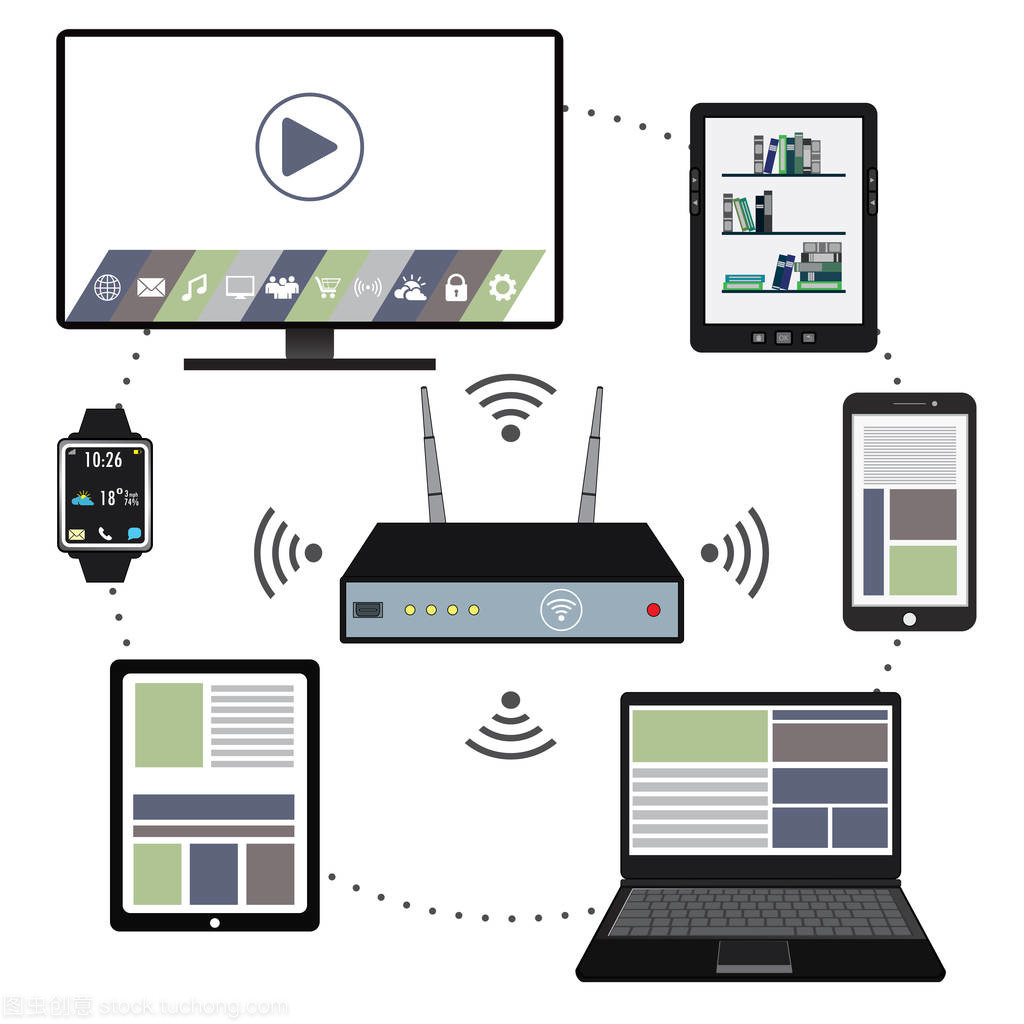
- 内网与外网:内网用户通过代理或NAT访问外网,外部访问内网服务须经DMZ和防火墙策略。
- 内网与智能化设备网:内网中的管理平台(如视频管理服务器)可访问设备网,但需通过防火墙设定精细规则;设备网不能主动访问内网,除非必要且经审批。
- 外网与智能化设备网:通常禁止直接互通。远程运维可借助VPN或零信任架构,经内网跳转访问。
可通过软件定义网络(SDN)或意图驱动网络(IBN)统一编排策略,实现灵活、自动化的跨域访问控制。
六、
复杂网络的设计本质是在连通性、安全性与可管理性之间寻求最佳平衡。对于包含外网、内网与智能化设备网的现代企业网络,应采用分层、模块化、安全域隔离的架构;智能化设备网由于特殊性,须独立组网、强化边缘、严控准入。唯有如此,才能构建一张既支撑业务创新,又抵御各类威胁的健壮网络。
如若转载,请注明出处:http://www.zhushoujingxuan.com/product/43.html
更新时间:2026-09-23 09:58:43